
Ataques ClickFix: Como Usuários de Mac e Windows Estão Sendo Enganados para Comprometer Seus Dados e Contas
Uma nova onda de ataques cibernéticos, conhecida como "ClickFix", está alarmando especialistas em segurança. Essa tática insidiosa explora a confiança de usuários de sistemas operacionais como Windows e macOS, levando-os a instalar, voluntariamente, softwares…
Ameaça Cibernética Evoluída: ClickFix Engana Usuários para Instalar Malware Através de Comandos Simples
Uma nova onda de ataques cibernéticos, conhecida como “ClickFix”, está alarmando especialistas em segurança. Essa tática insidiosa explora a confiança de usuários de sistemas operacionais como Windows e macOS, levando-os a instalar, voluntariamente, softwares maliciosos em seus próprios dispositivos. A sofisticação reside na simplicidade do ato, que se disfarça como uma solução para um problema técnico.
Os ataques ClickFix representam uma evolução significativa no cenário de cibersegurança, saindo de nichos específicos para se tornarem uma ameaça internacional em larga escala. Anteriormente focados em usuários que buscavam ativamente correções para problemas técnicos online, agora evoluíram para atingir um público mais amplo através de táticas de engenharia social cada vez mais elaboradas, aumentando a frequência e o impacto em dispositivos comprometidos.
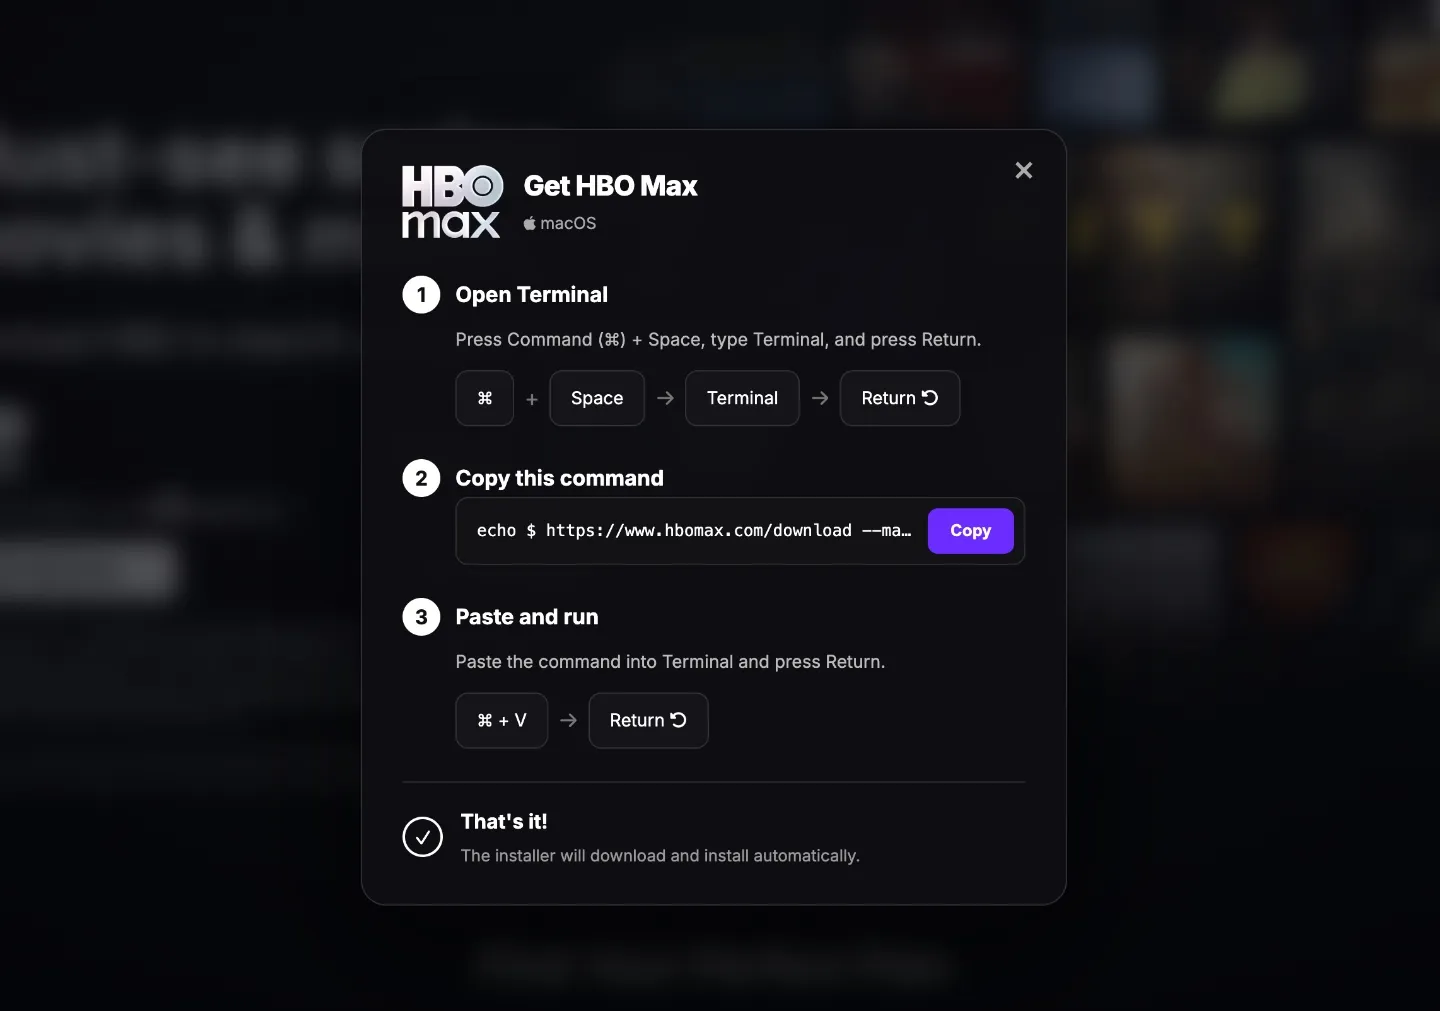
A metodologia por trás desses ataques envolve a criação de sites falsos ou a invasão de sites legítimos. Neles, os usuários se deparam com o que aparenta ser um teste de CAPTCHA ou uma caixa de seleção anti-robô. Ao interagir com esse elemento, uma instrução surge, solicitando ao usuário que copie e cole uma sequência de comandos no Prompt de Comando do Windows ou no aplicativo Terminal do macOS para “verificar” sua identidade ou prosseguir.
O Mecanismo por Trás do Engano: Como os Comandos Levam ao Comprometimento
A execução desses comandos, que deveria ser um passo inofensivo, na verdade, desencadeia a instalação imediata de malware projetado para roubar informações. Este software malicioso é capaz de extrair senhas salvas, credenciais de acesso a contas online e até mesmo informações de carteiras de criptomoedas. O perigo se intensifica pelo fato de que a interação ocorre diretamente no terminal do sistema operacional, uma área onde as ferramentas antivírus e de segurança convencionais frequentemente têm visibilidade limitada, dificultando a detecção e a prevenção.
Pesquisadores de segurança identificaram recentemente uma campanha específica de ClickFix que utilizou anúncios falsos no Reddit. Esses anúncios, disfarçados de promoções da HBO Max, direcionavam os usuários para páginas fraudulentas. O objetivo era enganá-los para que executassem os comandos maliciosos, efetivamente fazendo com que se auto-infectassem. A tática explorou uma conta oficial da HBO Max no Reddit, que foi comprometida e usada para disseminar centenas de anúncios falsos, mas com aparência genuína, conforme relatado por pesquisadores da Hudson Rock e discussões no subreddit de cibersegurança da plataforma.
A extensão exata do impacto dessa campanha, incluindo o número de usuários que clicaram nos anúncios falsos e foram subsequentemente comprometidos, ainda é incerta. A Warner Bros. Discovery, proprietária da HBO, não comentou o caso até o momento. O Reddit confirmou a ocorrência, declarando que “recentemente soube que uma conta da HBO Max autorizada a veicular anúncios no Reddit foi comprometida e utilizada para veicular anúncios contendo links maliciosos”. A empresa informou ter bloqueado a conta e removido os anúncios, mas não divulgou o número de usuários afetados.
Defesas e Prevenção: Ferramentas e Conscientização Contra Ataques ClickFix
Embora seja uma prática comum para desenvolvedores de software executar trechos de código em seus terminais, o uso regular do Prompt de Comando, PowerShell ou Terminal do macOS é incomum para a maioria dos usuários. Para empresas que gerenciam grandes frotas de computadores Windows, a política de segurança pode ser configurada para bloquear o acesso a esses recursos em toda a rede corporativa, prevenindo a exploração. Esta medida, conforme sugerido pelo pesquisador de segurança Kevin Beaumont, é uma forma eficaz de mitigar o risco.
Para usuários de Mac, ferramentas como o BlockBlock, conforme destacado pela Ars Technica, podem oferecer uma camada adicional de proteção. Esses softwares são projetados para defender contra tentativas de enganar os usuários a executarem ações que comprometam a segurança de seus dispositivos. A conscientização sobre a natureza desses ataques e a cautela ao interagir com anúncios, links suspeitos ou solicitações incomuns de execução de comandos são fundamentais para a proteção pessoal.
Conclusão Estratégica Financeira: O Impacto dos Ataques ClickFix na Segurança e Confiança Digital
Os ataques ClickFix, ao explorarem a confiança e a falta de conhecimento técnico do usuário médio, geram impactos econômicos significativos. A perda de credenciais e o roubo de fundos, especialmente de criptomoedas, representam perdas financeiras diretas para os indivíduos. Indiretamente, esses incidentes abalam a confiança dos consumidores em plataformas online e na segurança digital em geral, o que pode afetar o valuation de empresas que dependem de transações e interações digitais seguras. Para empresas, o custo de recuperação de dados, investigação de incidentes e implementação de novas medidas de segurança representa um aumento direto nos custos operacionais.
O risco reside na facilidade com que esses ataques se propagam e na dificuldade de detecção por ferramentas tradicionais. No entanto, surgem oportunidades para empresas de cibersegurança que oferecem soluções de proteção mais robustas e focadas em engenharia social. Investidores e gestores devem considerar o aumento da demanda por serviços de segurança proativa e a necessidade de educar continuamente seus clientes e funcionários sobre as ameaças digitais emergentes. A tendência futura aponta para ataques ainda mais sofisticados, exigindo vigilância constante e adaptação das defesas.
Este conteúdo é de caráter exclusivamente informativo e educacional. Não constitui recomendação de investimento, consultoria financeira ou oferta de qualquer ativo. Consulte um profissional habilitado antes de tomar decisões financeiras.
O que você pensa sobre esses novos métodos de ataque? Compartilhe sua opinião, dúvidas ou experiências nos comentários abaixo!

Vinícius Hoffmann Machado
Leia a seguir
Continue lendo
Se esse tema importa para você, estas análises completam o quadro.
Circuit Breaker Labs: A Nova Fronteira na Segurança de IA para Proteger Famílias e Investimentos
A ascensão da Inteligência Artificial (IA) tem gerado debates acalorados sobre seu potencial futuro, mas um perigo mais imediato já se manifesta:…
Kevin Mandia Revoluciona Segurança Cibernética: Armadin Capta US$ 255,5 Milhões em Rodada Recorde
Kevin Mandia, nome de peso no universo da cibersegurança, conhecido por fundar a Mandiant e vendê-la ao Google por US$ 5,4 bilhões…
Milhões de Registros Militares dos EUA Vazados: Roubo Massivo de Dados Pessoais e os Riscos para a Segurança Nacional
O governo dos Estados Unidos emitiu alertas a milhões de militares e funcionários ativos e aposentados, informando que suas informações pessoais foram…